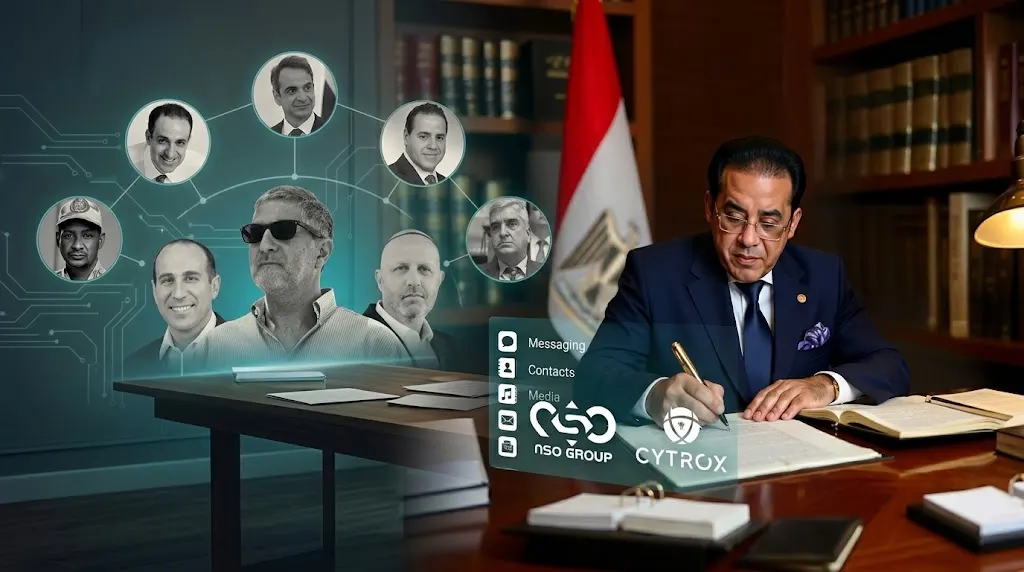
تحقيق استقصائي لموقع نون بوست يكشف شبكة دولية لتطوير وتسويق برامج التجسس انطلقت من مقدونيا الشمالية، ويعيد تسليط الضوء على واقعة استثنائية وثقها مختبر «سيتيزن لاب» الكندي، بعد اكتشاف برنامجي «بيغاسوس» و«بريداتور» يعملان بالتزامن على هاتف المرشح الرئاسي المصري الأسبق.
التحقيق الاستقصائي الموسع الذي نشره الموقع، تحت عنوان «مقدونيا الشمالية.. كيف أصبحت حلقة في شبكة التجسس الإسرائيلي؟»، فتح أحد أكثر ملفات المراقبة الإلكترونية إثارة للقلق، كاشفًا خيوط شبكة دولية متشابكة من الشركات الإسرائيلية والأوروبية والوسطاء والمستثمرين، ارتبطت بتطوير وتسويق برامج تجسس متقدمة استُخدمت في استهداف سياسيين وصحفيين وشخصيات عامة في دول متعددة.
وفي مقدمة الوقائع التي يسلط التحقيق الضوء على سياقها، يبرز الاختراق المزدوج لهاتف الدكتور أيمن نور، المرشح الرئاسي المصري الأسبق، ورئيس حزب غد الثورة الليبرالي المصري، ورئيس اتحاد القوى الوطنية المصرية في الخارج.
وتكتسب هذه القضية خصوصيتها من أن هاتف نور لم يتعرض للاختراق بواسطة برنامج واحد، وإنما كشفت تحقيقات جنائية رقمية مستقلة عن إصابته ببرنامجين مختلفين للتجسس، هما «بيغاسوس» و«بريداتور»، وتشغيلهما في فترات متزامنة على الجهاز نفسه.
وهي حالة وصفها مختبر «سيتيزن لاب» الكندي بأنها غير مسبوقة ضمن نطاق تحقيقاته، وتثير أسئلة بشأن تعدد الجهات التي سعت إلى مراقبة هاتف سياسي مصري معارض، واحتمال تقاطع مصالح أكثر من جهة أو دولة في المعلومات التي يمكن الحصول عليها.
من مقدونيا الشمالية إلى شبكة مراقبة عابرة للقارات
تتبع تحقيق «نون بوست» نشأة شركة «سايتروكس» في مقدونيا الشمالية، وارتباطها لاحقًا بشبكة «إنتلليكسا»، التي أسسها ضابط الاستخبارات العسكرية الإسرائيلي السابق تال ديليان، وتحولت إلى شبكة دولية تضم شركات وكيانات تعمل في تطوير وتسويق تقنيات المراقبة الإلكترونية.
وامتدت أنشطة هذه الشبكة عبر عدة دول أوروبية، بينها اليونان وقبرص والمجر وأيرلندا، في صورة تعكس الطبيعة المعقدة لصناعة التجسس التجاري، حيث تتوزع عمليات التطوير والتمويل والتسويق والتشغيل بين شركات ودول مختلفة.
وتناول التحقيق ارتباط منتجات هذه الصناعة بقضايا تجسس أثارت جدلًا دوليًا واسعًا، من بينها استهداف صحفيين وسياسيين في اليونان، وقضية استهداف السياسي المصري أحمد الطنطاوي، فضلًا عن واقعة الاختراق المزدوج لهاتف الدكتور أيمن نور.
كما استعرض العقوبات الأمريكية التي طالت شركات ومسؤولين مرتبطين بهذه الشبكة، والأحكام والإجراءات القضائية التي شهدتها اليونان، بما يعكس اتساع نطاق المساءلة الدولية عن استخدام برامج التجسس التجارية في انتهاك الخصوصية والحريات العامة.
وتكشف هذه الوقائع أن الأمر لا يتعلق بتطبيق إلكتروني منفرد أو شركة معزولة، وإنما بسوق دولية متشابكة، تستطيع من خلالها جهات حكومية الحصول على أدوات تقنية شديدة التقدم، تسمح بمراقبة الأفراد واختراق أكثر وسائل اتصالهم خصوصية.
أيمن نور.. عندما يصبح هاتف واحد هدفًا لبرنامجين مختلفين
تفتح واقعة استهداف هاتف الدكتور أيمن نور نافذة أكثر وضوحًا على طبيعة هذه الصناعة ومخاطرها.
فقد كشف مختبر «سيتيزن لاب»، التابع لكلية مونك للشؤون العالمية والسياسات العامة بجامعة تورنتو الكندية، عن وجود برنامجين متقدمين للتجسس داخل هاتف نور من طراز «آيفون».
البرنامج الأول هو «بيغاسوس»، الذي طورته مجموعة «إن إس أو» الإسرائيلية، والثاني «بريداتور»، الذي طورته شركة «سايتروكس» المرتبطة بشبكة «إنتلليكسا».
ولم يقتصر الاكتشاف على رصد محاولات لإرسال روابط مشبوهة أو استهداف الهاتف من الخارج، بل أثبت الفحص الجنائي الرقمي إصابة الجهاز فعليًا بالبرنامجين، ووجود فترات تشغيل متزامنة لهما.
ووثق الباحثون أربع حالات تداخل زمني في نشاط البرنامجين، وهي نتيجة ذات أهمية تقنية استثنائية؛ إذ إن كل برنامج ينتمي إلى منظومة تجارية مختلفة، لها تقنياتها وعملاؤها وآليات تشغيلها.
وبحسب نتائج المختبر، ارتبط البرنامجان بمشغلين حكوميين مختلفين، دون تحديد هويتهما النهائية بصورة قاطعة.
وهنا تبرز إحدى أهم دلالات الواقعة: فتعدد برامج التجسس على الهاتف نفسه، وفي التوقيت ذاته، يشي بإمكان تعدد الجهات الساعية إلى مراقبته، وربما تعدد المصالح السياسية أو الاستخباراتية المرتبطة بالمعلومات التي يحتويها.
كما يفتح الباب أمام احتمال وجود أكثر من دولة مستفيدة، دون أن يعني ذلك أن الأدلة المتاحة تثبت هوية تلك الدول، أو تؤكد وجود تنسيق بينها، أو تبادلًا للمعلومات التي جرى جمعها.
ارتفاع حرارة الهاتف.. بداية اكتشاف عملية الاختراق
بدأت خيوط القضية عندما لاحظ الدكتور أيمن نور ارتفاعًا غير معتاد في درجة حرارة هاتفه، الأمر الذي أثار شكوكًا بشأن وجود نشاط إلكتروني غير طبيعي داخل الجهاز.
وبعد إخضاع الهاتف لفحص متخصص، كشف الباحثون عن آثار تشغيل برمجيات تجسس متقدمة، لا تظهر عادة للمستخدم، ولا يمكن اكتشافها بسهولة من خلال الاستخدام العادي للهاتف.
وأظهرت الأدلة الرقمية أن الجهاز تعرض لاختراق فعلي، وليس مجرد محاولة لم تكتمل.
وكانت المفاجأة الأبرز أن برنامجين مختلفين قد تمكنا من الوصول إلى الهاتف، في حالة لم يسبق للمختبر توثيق نظير لها ضمن تحقيقاته المنشورة.
رسائل خادعة وروابط تتخفى وراء مواقع إخبارية
كشف التحقيق الفني أن إحدى وسائل الاختراق المرتبطة ببرنامج «بريداتور» اعتمدت على إرسال روابط إلكترونية خبيثة عبر تطبيق «واتساب»، باستخدام هوية مزعومة لشخصية تدعى «الدكتورة رانيا شهاب».
وتضمنت الرسائل روابط صُممت لتبدو مشابهة لعناوين مواقع إخبارية مصرية معروفة، بينها صحيفة «المصري اليوم»، لكنها كانت تقود إلى نطاقات إلكترونية مختلفة مخصصة لتنفيذ عملية الاختراق.
وتعكس هذه الطريقة توظيف طبيعة النشاط السياسي والإعلامي للشخص المستهدف في تسهيل الوصول إلى هاتفه، خصوصًا أن السياسيين والإعلاميين يتلقون يوميًا روابط وأخبارًا ورسائل من مصادر متعددة.
أما «بيغاسوس»، فيتميز بامتلاكه قدرات تقنية متقدمة، تشمل في بعض أنماط الهجوم إمكانية اختراق الأجهزة دون حاجة إلى فتح رابط أو تنزيل ملف، وهو ما يجعل هذه البرمجيات من أكثر أدوات المراقبة الإلكترونية صعوبة في الاكتشاف.
ما هو مختبر «سيتيزن لاب» الذي كشف العملية؟
يُعد «سيتيزن لاب» أحد المراكز البحثية المتخصصة في الأمن الرقمي وحقوق الإنسان، ويتبع جامعة تورنتو الكندية.
واشتهر المختبر بتحقيقاته في برامج التجسس التجارية، وعمليات المراقبة التي تستهدف الصحفيين والسياسيين والمدافعين عن حقوق الإنسان، معتمدًا على الفحص الجنائي للأجهزة، وتحليل البنية التحتية الإلكترونية وسجلات التشغيل.
وفي حالة الدكتور أيمن نور، لم يستند الباحثون إلى روايات سياسية أو اتهامات عامة، بل إلى آثار رقمية داخل الهاتف، مكنتهم من تحديد نوعي البرنامجين، وإثبات إصابة الجهاز بهما، ورصد فترات تشغيلهما المتزامنة.
وتبقى هذه النتائج الفنية منفصلة عن مسألة تحديد المسؤولية السياسية أو القانونية النهائية عن عملية الاختراق.
لماذا يمثل اختراق هاتف أيمن نور خطرًا يتجاوز شخصه؟
تكتسب الواقعة أبعادًا إضافية بالنظر إلى طبيعة المسؤوليات السياسية والإعلامية للدكتور أيمن نور، واتساع شبكة اتصالاته داخل مصر وخارجها.
فهو مرشح رئاسي أسبق، ورئيس حزب سياسي ليبرالي معارض، ورئيس اتحاد يضم قوى وطنية مصرية في الخارج، فضلًا عن ارتباط نشاطه بالمجالين السياسي والإعلامي.
وبحكم هذه الأدوار، يمكن أن يضم هاتفه اتصالات مع شخصيات سياسية وصحفية وحقوقية، ومصادر معلومات، ومشاركين في مشاورات تتطلب قدرًا من السرية والثقة.
وتتيح برامج التجسس المتقدمة، بحسب قدراتها المعروفة، الوصول إلى الرسائل والصور والملفات وجهات الاتصال، وتتبع الموقع الجغرافي، وقد تسمح بتشغيل الميكروفون والكاميرا دون علم المستخدم.
وبذلك لا تتوقف المخاطر المحتملة عند حدود انتهاك خصوصية صاحب الهاتف، بل قد تمتد إلى الأشخاص الذين يتواصلون معه، والمصادر التي تعتمد على سرية اتصالاتها، وطبيعة المشاورات السياسية والإعلامية التي يشارك فيها.
كما يمكن أن يؤدي الشعور بإمكان مراقبة الاتصالات إلى تراجع ثقة المصادر في وسائل التواصل، وإحجام بعض الشخصيات عن تبادل المعلومات أو المشاركة في مناقشات حساسة.
غير أن التحقيقات المنشورة لم تثبت أن محادثات محددة قد سُربت، أو أن معلومات بعينها استُخدمت ضد نور أو المتصلين به، وهو ما يقتضي التمييز بين قدرات برامج التجسس والآثار التي ثبت وقوعها بالفعل.
تعدد البرامج.. هل يعني تعدد الدول المستفيدة؟
يمثل هذا السؤال أحد أبرز الجوانب التي تثيرها القضية.
فوجود برنامجين مختلفين على الهاتف نفسه، وتشغيلهما في فترات متزامنة، يفتح احتمال أن أكثر من جهة كانت تسعى إلى الحصول على المعلومات ذاتها، أو إلى مراقبة الشخص المستهدف لأسباب مختلفة.
كما أن اختلاف الشركات المطورة للبرنامجين، وتعدد شبكات التسويق والعملاء، قد يشير إلى وجود مصالح استخباراتية أو سياسية متقاطعة لدى أطراف متعددة.
لكن هذا الاحتمال لا يعني بالضرورة أن الجهات المشغلة تنتمي إلى دول مختلفة، أو أنها تبادلت المعلومات، أو شاركت في عملية واحدة منسقة.
فالأدلة الفنية تثبت الاختراق المزدوج، وتدعم وجود مشغلين مختلفين، لكنها لا تحسم هوية المستفيدين النهائيين.
وتزداد أهمية هذه المسألة في ضوء الطبيعة الدولية لشبكات التجسس التجارية التي تناولها «نون بوست»، حيث قد تتوزع الشركات والوسطاء والعملاء بين دول متعددة، بما يجعل تحديد مسار المعلومات والمسؤولية عن استخدامها مسألة تحتاج إلى تحقيقات إضافية.
من اختراق هاتف إلى قضية حريات عابرة للحدود
لا تقف دلالات هذه الواقعة عند حدود الاستهداف الإلكتروني لشخصية سياسية مصرية معارضة، بل تمتد إلى قضية أوسع تتعلق بأمن المعارضين والصحفيين المقيمين خارج بلدانهم، وحقهم في التواصل دون مراقبة غير مشروعة.
كما تطرح أسئلة بشأن مسؤولية الشركات التي تطور برامج التجسس، والوسطاء الذين يسوقونها، والجهات التي تشتريها وتشغلها، ومدى قدرة القوانين الوطنية والدولية على ملاحقة الانتهاكات التي تتجاوز الحدود الجغرافية.
وتكتسب هذه الأسئلة أهمية إضافية في ضوء العقوبات الأمريكية والإجراءات القضائية الأوروبية التي تناولها تحقيق «نون بوست»، والتي تعكس اتساع الاهتمام الدولي بمساءلة الشركات والمسؤولين المرتبطين بهذه الصناعة.
واقعة مثبتة.. وأسئلة لا تزال تنتظر الإجابة
تكمن أهمية إعادة فتح ملف التجسس على هاتف الدكتور أيمن نور في أن الواقعة لم تعد مجرد شكوك بشأن مراقبة شخصية سياسية معارضة، وإنما أصبحت حالة موثقة بأدلة جنائية رقمية مستقلة.
فقد ثبت وجود برنامجين مختلفين للتجسس على هاتف واحد، وتشغيلهما في فترات متزامنة، في حالة استثنائية كشفت جانبًا من القدرات التي باتت تمتلكها شبكات المراقبة الإلكترونية التجارية.
أما الأسئلة المتعلقة بالجهات التي شغلت البرنامجين، والدول التي ربما استفادت من المعلومات، وطبيعة العلاقة المحتملة بين الأطراف المختلفة، فلا تزال مفتوحة، وتحتاج إلى أدلة وتحقيقات إضافية.
وهكذا يعيد تحقيق «نون بوست» وضع واقعة اختراق هاتف أيمن نور داخل صورتها الأوسع: صناعة دولية للمراقبة تتجاوز حدود الشركات والدول، وتضع خصوصية السياسيين والصحفيين ومصادرهم أمام مخاطر لا تنتهي بمجرد اكتشاف الاختراق.
فالسؤال لم يعد فقط: كيف أمكن اختراق هاتف واحد ببرنامجين مختلفين في الوقت نفسه؟ بل أيضًا: من كان يريد الوصول إلى ما بداخله، ومن استفاد من ذلك، وأين تبدأ مسؤولية من صنع أداة التجسس ومن استخدمها؟